Se pensi che un blackout informatico sia un problema “da grandi”, ieri è arrivata la smentita più clamorosa dell’anno. Revolut, una delle fintech più solide d’Europa, si è fermata per un’intera giornata. Nessun attacco, nessun hacker: un guasto a monte, fuori dal suo controllo.
E non è la prima volta che se ne parla in poche settimane.
Cosa è successo ieri
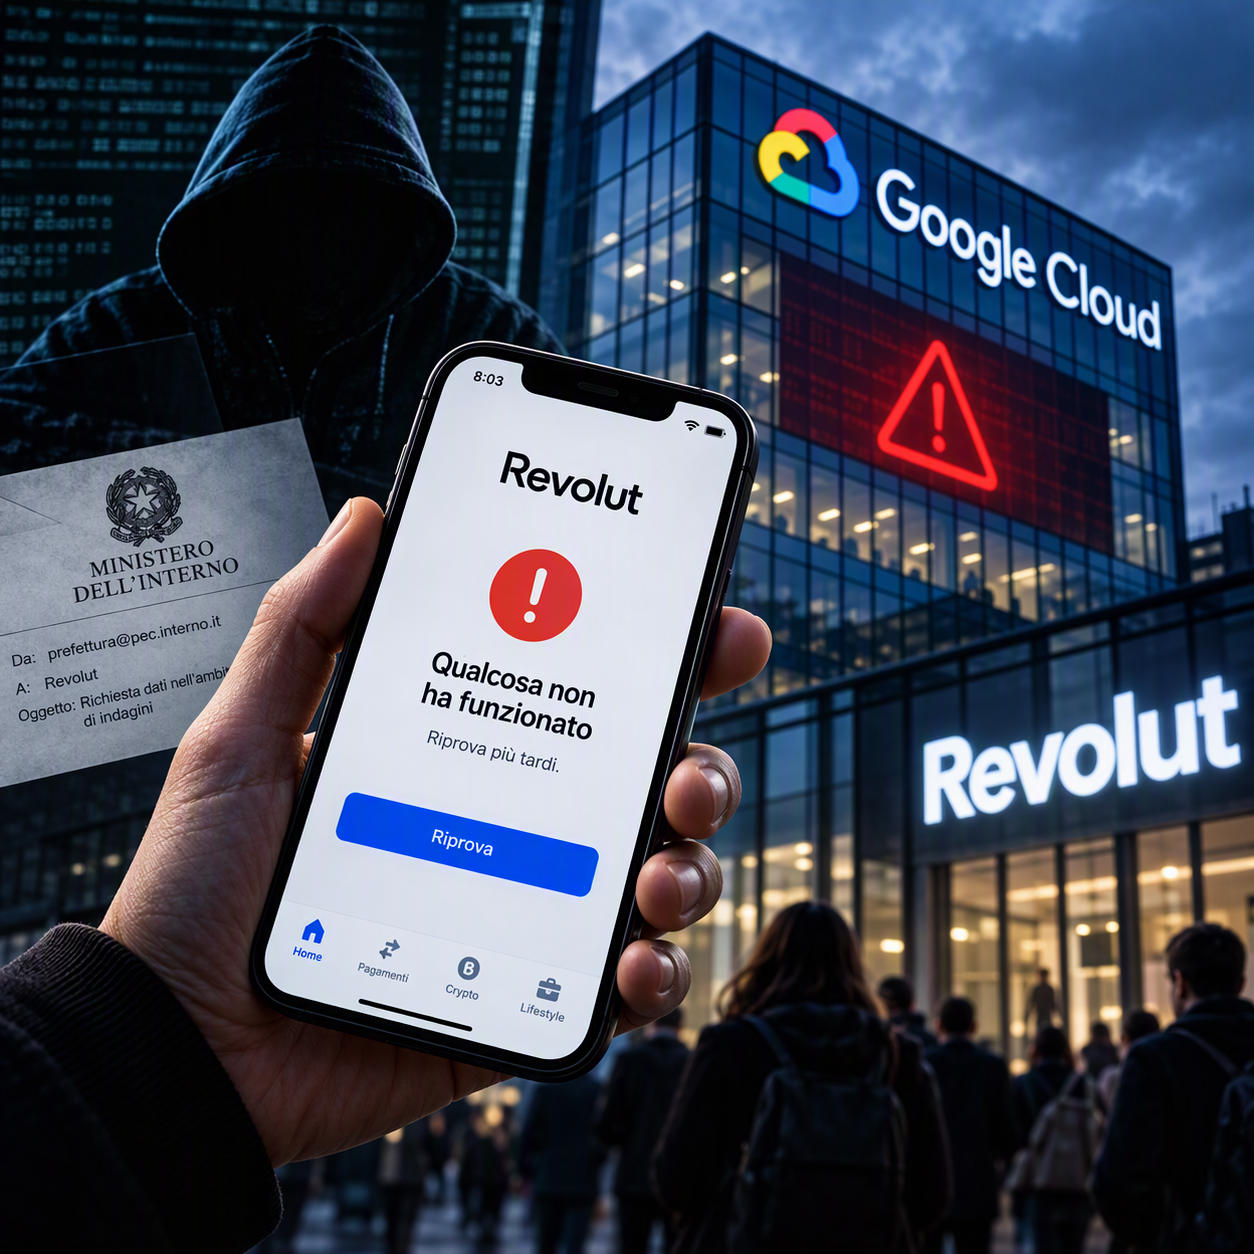
Martedì mattina, verso le 8, gli utenti di mezza Europa hanno aperto l’app e si sono trovati davanti a un muro. L’app non si apriva, i pagamenti venivano respinti e non era possibile consultare il saldo del conto. Impossibili anche bonifici, conversioni di valuta, accesso al sito, pagamenti con carta e prelievi agli sportelli. Su Downdetector le segnalazioni hanno superato quota 1.500 in un’ora.
La causa? Un’interruzione di rete nel data center di Google a Londra, che ha messo in difficoltà anche altre società britanniche. I sistemi sono tornati operativi solo in serata.
E c’è un dettaglio che fa riflettere: per almeno un’ora dall’inizio del down, il sito di Revolut ha continuato a dichiarare che i sistemi funzionavano regolarmente, mentre i clienti erano già bloccati alla cassa. Tradotto: anche chi ha le risorse di un colosso può farsi trovare impreparato nel momento più critico, quello della comunicazione.
Un mese fa, l’altra faccia del problema
Il down arriva su un terreno già scivoloso. Revolut era già finita sotto i riflettori per l’attacco hacker del mese scorso.
Anche lì, nessun sistema violato nel senso classico. Gli attaccanti hanno usato la casella istituzionale di una prefettura per ottenere dati sensibili di alcune centinaia di correntisti, firmandosi come Polizia Postale da un dominio interno.it e diluendo le richieste nell’arco di sei mesi. Hanno semplicemente sfruttato l’obbligo degli istituti finanziari di collaborare con le autorità nelle indagini.
Il risultato: indirizzi, selfie di verifica, documenti d’identità e attività in bitcoin di circa 680 clienti europei, almeno 15 dei quali italiani. Poi una richiesta di riscatto da 3 milioni di dollari e i dossier dei clienti pubblicati su Telegram, uno al giorno.
Nessun malware. Solo una richiesta credibile, da un mittente autentico, e un processo che ha risposto senza fare domande.
Il vero problema: ti fidi di cose che non controlli
Un attacco mirato e un guasto tecnico sembrano due storie diverse. Non lo sono. A settembre la fiducia cieca era in una PEC istituzionale. Ieri era in un unico fornitore cloud: Revolut usa Google Cloud sia per i servizi interni sia per quelli rivolti ai clienti. Quando quell’anello si è spezzato, si è fermato tutto.
Ora fai un esercizio: pensa alla tua azienda. Il gestionale, la posta, il cloud, il centralino, il fornitore che gestisce i backup. Quante di queste cose, se si fermassero domani per 12 ore, ti lascerebbero a braccia conserte?
Cosa significa davvero “essere pronti”
Mappare le dipendenze. Sapere quali fornitori sono critici e cosa succede se uno di loro si ferma è il primo passo. Non a caso normative come DORA e NIS2 insistono proprio su questo.
Verificare, sempre. Una richiesta “ufficiale” di dati, un’email urgente dal fornitore, un cambio IBAN improvviso: ogni processo sensibile deve prevedere un controllo indipendente, anche quando il mittente sembra autentico.
Preparare le persone. Il caso di settembre insegna che il social engineering non colpisce i sistemi, colpisce chi ci lavora. Un team formato riconosce la trappola prima che scatti.
Avere un piano per la crisi. Sapere chi fa cosa, come si comunica con clienti e partner e come si torna operativi. Improvvisare durante un’emergenza è il modo più rapido per trasformare un incidente in un danno reputazionale.
Meglio pensarci prima
La domanda non è se qualcosa andrà storto, ma come ti troverà quando succede. Se leggendo queste righe ti è venuto qualche dubbio, è il momento giusto per fare il punto.
In Audita affianchiamo enti e aziende su Data Protection, Information Security, Cyber Awareness, Cyber Defense e Digital Forensic, con un’idea semplice: la sicurezza è un processo continuo, non un progetto che si chiude.
