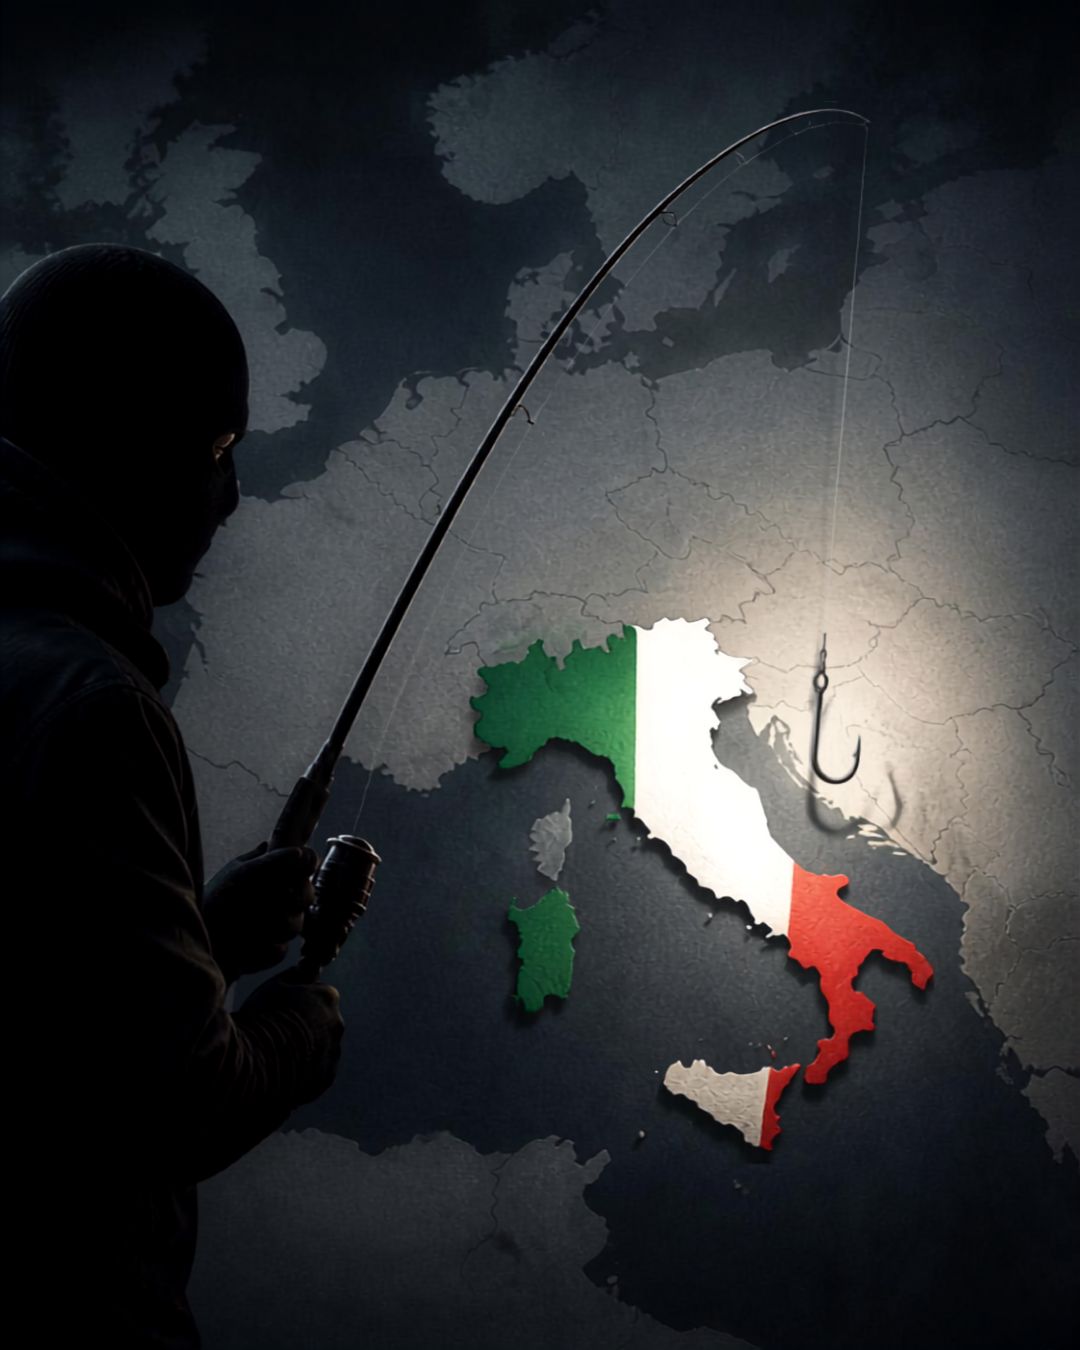
Se pensi che la tua azienda sia “troppo piccola per interessare agli hacker”, i numeri raccontano una storia molto diversa. L’Italia, pur rappresentando meno dell’1% del PIL mondiale, subisce oltre il 10% degli attacchi informatici gravi a livello globale. Un’anomalia che gli esperti del settore chiamano ormai “l’assedio digitale italiano”.
E il 2026 non porta buone notizie.
I numeri che dovrebbero preoccuparti
Secondo il Global Threat Intelligence Report di Check Point Research, le imprese e le organizzazioni italiane registrano circa 2.400 attacchi cyber a settimana, con una crescita a doppia cifra rispetto alla media mondiale. Tradotto: praticamente un attacco ogni cinque minuti, secondo l’ultima indagine di Tinexta Cyber.
I settori più colpiti restano quelli prevedibili — sanità, pubblica amministrazione, comparto finanziario — ma nessuno può più considerarsi al riparo. Il report Yarix 2026 segnala un aumento del ransomware del 51% nel solo 2025, con l’Emilia-Romagna tra le regioni più colpite in Italia.
Il vero problema: gli attacchi non li fanno più (solo) gli umani
Qui arriva la parte che cambia le regole del gioco. Fino a poco tempo fa, un attacco informatico richiedeva tempo, pianificazione, un margine di errore umano che spesso permetteva di individuarlo in tempo.
Nel 2026 questo scenario sta saltando. Gli analisti parlano apertamente di attacchi informatici autonomi guidati dall’intelligenza artificiale: sistemi capaci di testare le vulnerabilità di un’organizzazione, imparare dai fallimenti e colpire con una velocità e una precisione che nessun team di sicurezza tradizionale riesce a inseguire.
Non è più una questione di “quanti” attacchi arrivano, ma di quanto sono difficili da distinguere da un’attività legittima. Il divario tra la velocità dell’attacco e quella della difesa si sta allargando — e chi si affida ancora a modelli puramente reattivi rischia di scoprirlo nel modo peggiore.
Perché la tua azienda è più esposta di quanto pensi
Tre fattori si stanno combinando in modo pericoloso per le imprese italiane:
- Superficie d’attacco in crescita: più digitalizzazione, più cloud, più dispositivi connessi significano più porte da proteggere.
- Pressione geopolitica: campagne hacktiviste e spionaggio industriale non risparmiano nemmeno realtà che non si considerano “bersagli sensibili”.
- Automazione offensiva: strumenti di attacco basati su AI abbassano la barriera d’ingresso anche per attori meno sofisticati, moltiplicando il numero di soggetti in grado di colpire.
Il risultato? Le organizzazioni che si affidano a checklist di compliance fatte una tantum, o a un firewall configurato anni fa e mai più rivisto, stanno giocando una partita già persa in partenza.
Cosa significa davvero “essere pronti” oggi
Difendersi nel 2026 non è più solo una questione tecnica: è un processo continuo che deve tenere insieme più livelli.
Protezione dei dati. Il rispetto del GDPR non è un adempimento burocratico da archiviare, ma la base su cui costruire la fiducia di clienti e partner — ed è spesso il primo elemento che un attacco va a colpire.
Sicurezza dei processi. Una certificazione come la ISO 27001 costringe l’organizzazione a ragionare per processi e non per singoli strumenti, l’unico approccio che regge di fronte a minacce che si evolvono più velocemente delle policy aziendali.
Testing reale, non teorico. Sapere dove sono le proprie vulnerabilità prima che lo scopra un attaccante è l’unica differenza tra un incidente gestito e un disastro reputazionale.
Consapevolezza delle persone. La maggior parte delle violazioni parte ancora da un errore umano: un clic, una password debole, un allegato aperto senza pensarci. Nessuna tecnologia sostituisce un team formato a riconoscere il rischio.
Capacità di reagire quando serve. Quando l’incidente accade — e prima o poi accade — la capacità di ricostruire cosa è successo, con metodo e valore probatorio, fa la differenza tra subire il danno e poterlo contenere.
Il momento di agire è prima, non dopo
Le aziende che oggi si stanno strutturando seriamente su questi fronti non lo fanno per moda: lo fanno perché hanno capito che la domanda non è più “ci attaccheranno?” ma “quando ci attaccheranno, saremo pronti?”.
Audita affianca enti e aziende su tutti questi fronti — Data Protection, Information Security, Cyber Awareness, Cyber Defense e Digital Forensic — con un approccio che unisce competenza tecnica e visione strategica, perché la sicurezza delle informazioni non è un progetto con una fine, ma un processo continuo.
Non aspettare di diventare un altro numero nelle statistiche. Contatta Audita per una valutazione della postura di sicurezza della tua organizzazione.
